Prompting, RAG чи Fine-Tuning: обирайте метод під конкретну проблему
14.10.2026
Обладнання для локального AI: коли допомагає NPU, а коли потрібні GPU або хмара
14.10.2026
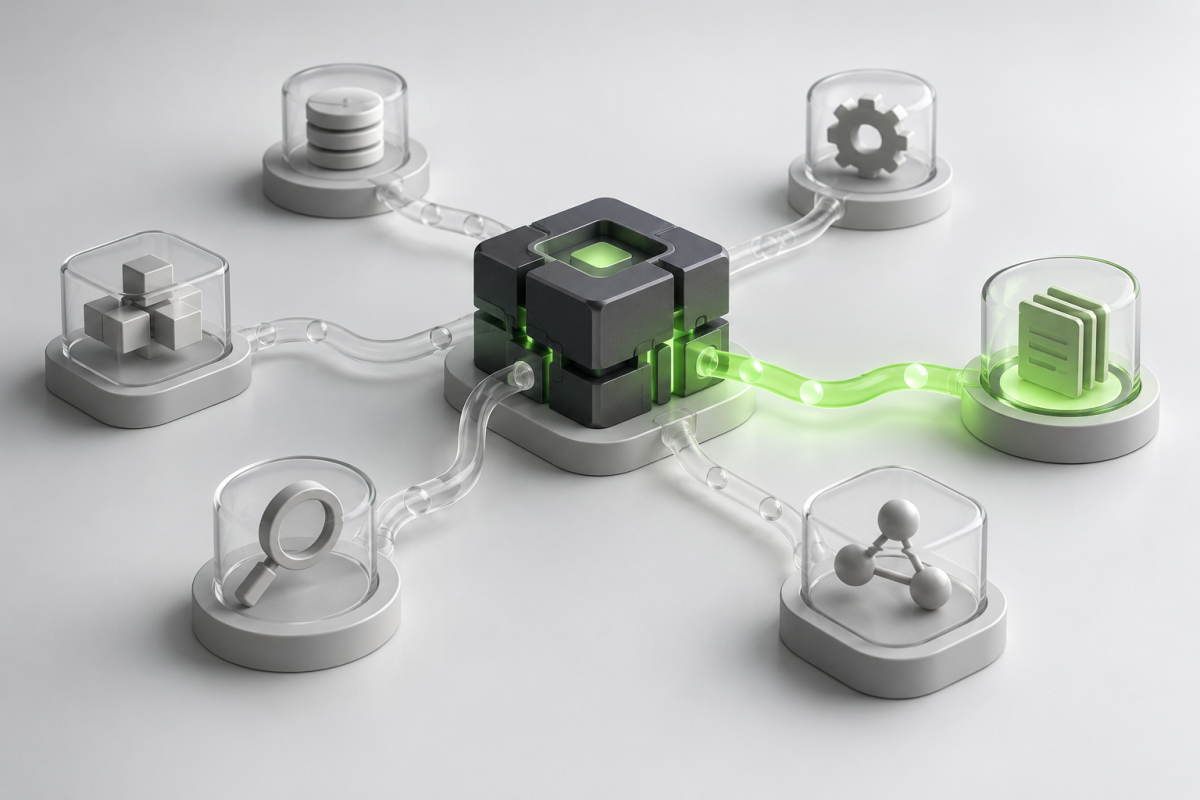
Model Context Protocol починався з простої обіцянки: не створювати окреме підключення щоразу, коли AI-застосунку потрібен доступ до нового інструмента або джерела даних. У 2026 році цікавіше вже не те, чи може агент підключитися, а те, чи витримає це підключення навантаження у production, перевірку безпеки, оновлення та межі між організаціями.
Специфікація MCP, оприлюднена 28 липня 2026 року, — важливий сигнал, адже вона враховує саме ці експлуатаційні питання. Тепер протокол має stateless-ядро — ядро без збереження стану. Запит може містити достатньо інформації, щоб потрапити на будь-який відповідний серверний інстанс, а не залежати від тривалого з’єднання з однією машиною. Назви методів та інструментів можна передавати в заголовках, щоб звичайні шлюзи могли точніше маршрутизувати трафік і перевіряти дозволи. Списки інструментів можна кешувати, для розширень визначено формальний механізм, а рекомендації щодо авторизації стали чіткішими.
Це звучить як інфраструктура, бо йдеться саме про інфраструктуру. Stateless-сервіси вписуються у звичні схеми балансування навантаження. Детерміновані каталоги інструментів зменшують потребу в повторному пошуку доступних можливостей. Deprecation window — перехідний період перед припиненням підтримки — дає командам час спланувати міграцію. Жодна з цих змін не робить агента розумнішим, але вони можуть спростити експлуатацію та перевірку системи довкола нього.
Протокол — не модель дозволів
Стандартизація спрощує інтеграцію, але не визначає, що слід дозволити агенту. MCP-сервер може надавати доступ до нешкідливої операції читання, дорогого аналітичного завдання або руйнівної адміністративної дії. Усі три можна описати одним протоколом, хоча їхні наслідки принципово різняться.
Тому архітектура для production потребує рівня політик над механізмом підключення. Щонайменше фіксуйте, хто ініціював виклик, обраний інструмент, перевірені аргументи, межі доступу до даних, вимогу погодження та результат. Розділяйте інструменти читання й запису. Для операцій, наслідки яких не можна скасувати з малими витратами, вимагайте підтвердження безпосередньо перед дією. Не додавайте облікові дані до контексту розмови моделі, навіть якщо конектору вони потрібні.
Менше інструментів може означати кращу роботу агента
Підключити всі доступні сервери спокусливо, але великий каталог займає контекст і збільшує неоднозначність. Два інструменти зі схожими описами можуть призвести до непослідовного вибору моделі. Надто докладні результати можуть витіснити інструкції й докази, потрібні для наступного рішення.
Ставтеся до каталогу як до інтерфейсу продукту. Давайте інструментам чітко відмінні назви й вузько визначені зони відповідальності. Повертайте структуровані результати, важливі для рішення, а не повні вивантаження внутрішніх даних. Завантажуйте спеціалізовані можливості лише тоді, коли цього потребує завдання. Перш ніж вимірювати швидкість виконання інструмента, перевірте, чи правильно агент його обирає.
Відкрите управління важливе, але реалізація — ще важливіша
У грудні 2025 року Linux Foundation створила Agentic AI Foundation; серед початкових внесків були MCP, goose та AGENTS.md. Нейтральне управління може спростити прийняття інтерфейсу різними постачальниками й спільнотами. Воно не усуває розбіжностей версій, небезпечних серверів спільноти або невдалих локальних налаштувань.
Перед упровадженням інтеграції MCP поставте п’ять запитань:
- Які саме версії специфікації та SDK підтримуються?
- Хто відповідає за сервер і як перевіряють релізи?
- Які дані та дії стають доступними через кожен інструмент?
- Які виклики потребують погодження людиною або перевірки після виконання?
- Чи можна вимкнути інтеграцію або виконати rollback без шкоди для робочого процесу, частиною якого вона є?
MCP стає стійким сполучним рівнем. Практичну перевагу матимуть команди, які сприймають його як керований інтерфейс, а не спосіб обійти архітектуру. Про ширшу модель безпеки читайте в матеріалі «Безпека AI-агентів: дозволи та rollback». Про комунікацію між агентами — у статті «A2A 1.0».
Першоджерела
- MCP 2026-07-28 specification announcement
- Linux Foundation: formation of the Agentic AI Foundation
- Anthropic: introducing the Model Context Protocol
Примітка про джерела й адаптацію: стаття також спирається на загальні архітектурні концепції з AI Agents in Depth: Design Principles and Engineering Practice авторства Bojie Li та співавторів, поширюваної за Apache License 2.0. Текст, структуру, приклади й висновки самостійно переписано та розширено для Stariy.com.