Context Engineering для AI-агентів, що працюють над тривалими завданнями
14.10.2026
RAG, long context чи search: як обрати
14.10.2026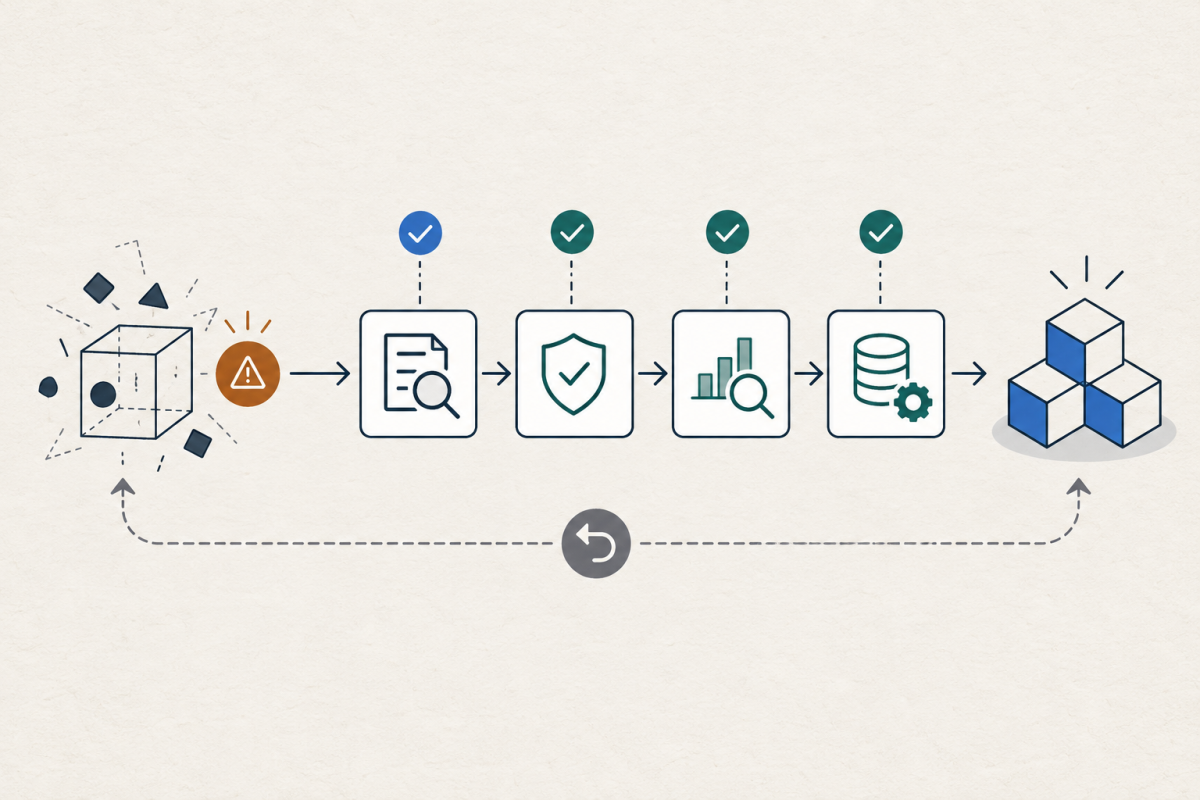
AI-demo відповідає на вузьке запитання: чи може цей інструмент один раз дати переконливий результат? Workflow має відповісти на складніше: чи можуть люди використовувати його регулярно — з відомими вхідними даними, вимірюваною якістю, контрольованим доступом, помітними збоями та шляхом відновлення?
Саме на розриві між цими запитаннями зазнають невдачі багато перспективних експериментів. Модель може бути спроможною, але процес навколо неї не визначений. Вхідні дані надходять у різних форматах. Успіх оцінюють за враженням. Дозволи ширші, ніж потрібно. Нетипові випадки проявляються лише тоді, коли хтось уже покладається на результат. А коли щось іде не так, ніхто не знає, чи слід повторити спробу, виправити результат, передати питання на вищий рівень або виконати rollback.
Наступний крок — не негайно додати більше автоматизації. Спочатку визначте саму роботу.
1. Визначте користувача й рішення
Одним реченням опишіть, хто використовує workflow, яку роботу виконує та яке рішення або дію підтримує результат. «Робити підсумки документів» — надто розмито. «Готувати огляд із посиланнями на джерела, який редактор перевіряє перед публікацією» — достатньо конкретно для оцінювання.
Потім зазначте, що не входить до обсягу роботи. Система, яка готує огляд, не отримує автоматичного дозволу його публікувати. Система, яка рекомендує дію, не отримує автоматичного дозволу її виконувати.
2. Визначте контракт вхідних і вихідних даних
Зафіксуйте дозволені типи вхідних даних, обов’язкові поля, класифікацію приватності, правила роботи з джерелами й обмеження розміру. Для результату визначте структуру, обов’язкові посилання, тон там, де він справді важливий, та умови, за яких результат непридатний до використання.
Контракт робить відмінності помітними. Без нього той самий workflow може здаватися надійним лише тому, що кожна людина очікує від нього чогось іншого.
Почніть із події та тригера
Розгляньмо робочий процес, який готує щотижневий звіт із затвердженого джерела даних. Його результатом має бути чернетка, яку людина перевірить перед поширенням. Наведений нижче приклад є умовним.
Система-джерело фіксує, що набір даних за потрібний період готовий. Ця зміна — подія. Налаштований тригер робочого процесу запускає виконання, коли отримує відповідне сповіщення для очікуваного джерела й періоду. Інший варіант — запуск за розкладом; навіть тоді процес перевіряє готовність даних.
Пройдіть етапи конвеєра й узгодьте передачу роботи
- Зберіть записи за узгоджений період.
- Перевірте обов’язкові поля та звітний період.
- Перетворіть коректні записи й обчисліть потрібні підсумкові показники.
- Підготуйте для перевірки чернетку із зазначеним періодом і посиланнями на джерела.
Крок збору містить дію, яка отримує записи. Під час перевірки умова визначає, чи наявні обов’язкові поля: якщо так, процес переходить до обчислень; якщо ні — до обробки винятку. Крок може виконувати роботу або керувати тим, що відбудеться далі.
Послідовність «збір — перевірка — перетворення — чернетка» є конвеєром обробки. Оркестрація узгоджує його залежності й передачу роботи: очікування джерела, вибір гілки та передавання чернетки на перевірку. Автоматизація виконує налаштовані програмні операції. Перевірка чернетки залишається за людиною, а процес може використовувати правила й шаблони без AI-моделі.
Зробіть результат кожної гілки видимим
- Чернетка готова до перевірки: на основі перевірених даних створено чернетку зі звітним періодом і посиланнями на джерела. Людина, яка перевіряє її, вирішує, чи можна нею ділитися.
- Некоректні вхідні дані: відсутнє обов’язкове поле або неочікуваний період призупиняє виконання із зазначенням конкретної причини. Питання відсутнього значення залишається невирішеним.
- Недоступна залежність: з’єднатися з джерелом не вдається. Процес фіксує крок, якого це стосується, і передає виняток відповідальному оператору.
Зафіксуйте період, останній завершений крок, результат і роль, відповідальну за наступну дію. Так стає видно або чернетку, готову до перевірки, або конкретний виняток. Порівнюючи процес із наведеним нижче базовим варіантом ручного виконання, використовуйте ті самі вхідні дані й назви результатів.
Подібний поділ на етапи в реальному проєкті показує кейс відеовиробництва DIOS: цифровий образ проходить шлях від сценаріїв і медіа до публікацій та зворотного зв’язку. Це авторська розповідь про експеримент, а не незалежний аудит надійності.
3. Зафіксуйте baseline без AI
Опишіть, як робота виконується без нової системи. Фіксуйте час, кроки, навантаження на перевірку, типові помилки та стандарт якості лише за наявності реальних доказів. Baseline не обов’язково має бути досконалим — він має бути придатним для порівняння.
Якщо baseline немає, першою метою впровадження має стати observability. Не заявляйте про поліпшення лише тому, що новий результат виглядає краще оформленим.
4. Створіть репрезентативний набір для оцінювання
Підготуйте невеликий набір випадків, який охоплює звичайні й складні завдання, неповні вхідні дані, суперечливі джерела та дані, які система має відхиляти. Видаліть приватну інформацію або використовуйте чітко позначені синтетичні приклади.
Для кожного випадку запишіть критерії приймання до перегляду результату AI. Вони можуть стосуватися підтвердження фактів, обов’язкових полів, забороненого контенту, правильної ескалації, форматування або рішення людини. Не змінюйте критерії після перегляду результату без документування такої зміни.
5. Відокремте спроможність від дозволу
Здатність моделі викликати інструмент не означає, що їй слід надати такі повноваження. Почніть із read-only доступу й найменшого набору даних, потрібного для завдання. Відокремте підготовку від надсилання, рекомендацію — від купівлі, а підготовку зміни — від її застосування.
Вимагайте явного підтвердження людини для дій, які є публічними, дорогими, руйнівними, важко зворотними або можуть вплинути на іншу людину. Детальнішу модель контролю описано в матеріалі «Безпека AI-агентів: дозволи та rollback».
6. Спроєктуйте контрольні точки для людини
Визначте, хто перевіряє результат, що саме перевіряє та які має варіанти дій. Human-in-the-loop не є засобом контролю, якщо людина не отримує доказів або не має достатньо часу й повноважень відхилити результат.
Правильні контрольні точки стоять перед наслідками. Фінальна перевірка після надсилання email або перезапису запису не є змістовним погодженням.
7. Опишіть можливі збої
Перелічіть збої через спостережувані ознаки: відсутнє джерело, непідтверджене твердження, неправильний запис, застаріла інформація, некоректний формат результату, небезпечна інструкція, недоступна залежність, надмірна latency або неочікувані витрати. Для кожного визначте спосіб виявлення, локалізації наслідків, відповідального та наступну дію.
Не зводьте весь діагноз до фрази «модель помилилася». З’ясуйте, яка межа не спрацювала: валідація вхідних даних, retrieval, проєктування інструкцій, обсяг дозволів, оцінювання, перевірка чи відновлення.
8. Вимірюйте витрати й latency у контексті
Релевантні витрати не обмежуються використанням моделі. За наявності реальних вимірювань враховуйте підготовку, перевірку, повторні спроби, обробку винятків, зберігання, інструменти й обслуговування. Релевантна latency — це час до прийнятного рішення або результату, а не лише час відповіді моделі.
Ця стаття не заявляє значень benchmarks. Перш ніж робити висновки про продуктивність або економію, зафіксуйте датовані вимірювання обраної реалізації.
9. Додайте моніторинг і контроль змін
Відстежуйте сигнали відхилення: частку відхилених результатів, непідтверджені твердження, відсутні посилання, обсяг ескалацій, збої за типами вхідних даних, витрати на прийнятий результат і розбіжності між рецензентами. Обирайте лише метрики, пов’язані з метою workflow.
Фіксуйте зміни моделі, prompt, інструментів, джерел і політик. Повторюйте репрезентативне оцінювання, коли змінюється суттєва залежність.
10. Сплануйте rollback до розширення
Rollback може означати вимкнення інструментів запису, повернення до ручної обробки, відновлення попередньої конфігурації, скасування зміни на staging або зупинку workflow зі збереженням audit trail. Визначте тригер і людину, уповноважену діяти.
Розширюйте обсяг роботи лише після того, як поточна версія має докази прийнятної поведінки, обмежених наслідків збоїв, придатного моніторингу та реалістичного відновлення.
Практична перевірка go/no-go
Перш ніж покладатися на workflow, запитайте:
- Чи чітко визначено користувача, завдання й рішення?
- Чи задокументовано контракти вхідних і вихідних даних?
- Чи є репрезентативний набір для оцінювання із заздалегідь записаними критеріями?
- Чи обмежено дозволи потребами поточного завдання?
- Чи відбувається погодження людиною до дій із суттєвими наслідками?
- Чи можна виявити збої та чи призначено відповідального?
- Чи вимірюються витрати й latency до отримання прийнятого результату?
- Чи можна простежити зміни та повторити важливі оцінювання?
- Чи є rollback реалістичним і перевіреним на відповідному рівні?
- Чи прийнятний залишковий ризик для відповідальної людини?
Відповідь «ні» не завжди означає кінець проєкту. Вона показує, що має залишатися ручним, яких доказів бракує або де слід звузити обсяг роботи.
Пов’язані матеріали: «AI Systems», «Workflows» та «Редакційна політика».
Щоб зрозуміти межу між двома застосунками, простежте одну подію через API, JSON і вебхуки та відрізняйте підтвердження отримання від завершеної роботи.